
Siber istihbarat girişimi Dark Radar'ın analizine göre, bilgi çalan zararlı yazılımlar son dönemdeki büyük veri sızıntılarının önemli bölümünün kaynağını oluşturuyor.
Bu yazılımlar sahte e-postalar, korsan programlar ve zararlı bağlantılar üzerinden cihazlara bulaşarak tarayıcılarda kayıtlı şifre, çerez ve kişisel bilgileri saldırganlara aktarıyor. Dark Radar'ın verilerine göre ocak-ağustos döneminde 97 milyondan fazla hesap bilgisi çalındı, 2,8 milyondan fazla bilgisayar ile 1,4 milyondan fazla Android cihaz etkilendi.
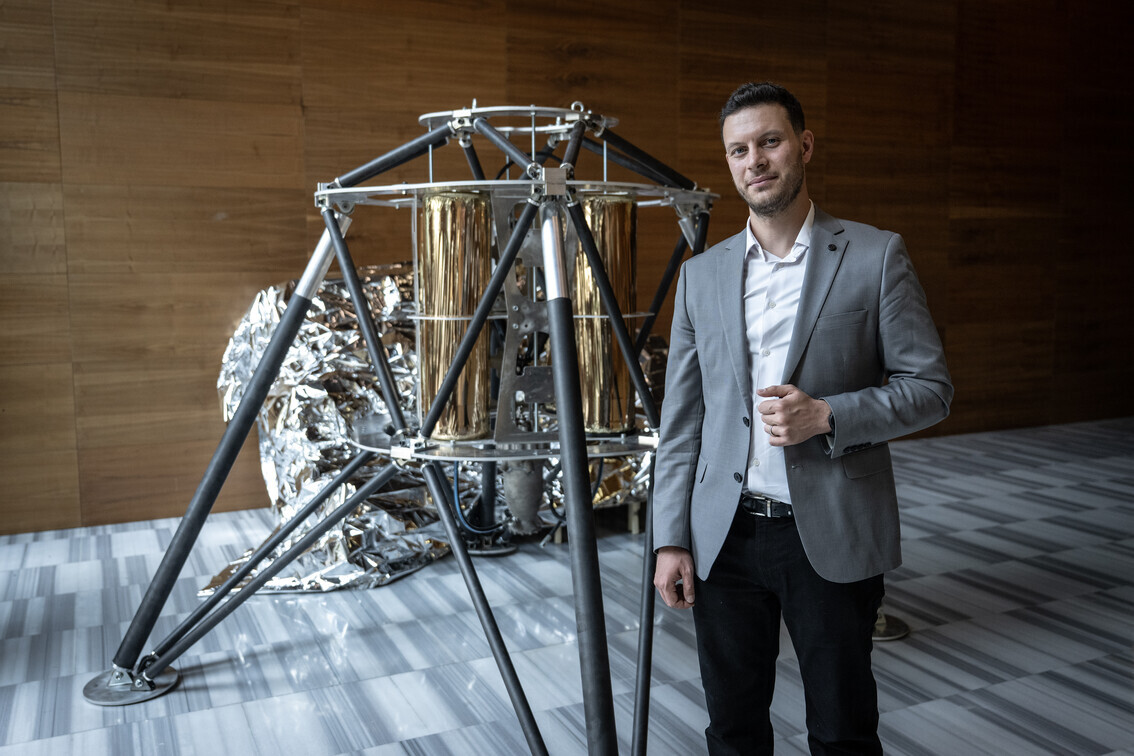
Dark Radar Kurucusu ve Siber Güvenlik Uzmanı Teoman Demirtaş, büyük şirketlerdeki veri sızıntılarının çoğunun tek bir çalışanın cihazından başlayabildiğini belirterek, "Saldırganlar artık kapıyı zorlamıyor, çalınan anahtarla davetli gibi içeri giriyorlar." dedi.
"Sadece şifreyi değiştirmek yeterli olmayabilir"
Demirtaş, asıl riskin bilgilerin çalındıktan sonra uzun süre fark edilmemesi olduğunu söyledi. Çalınan verilerin karanlık pazarlarda farklı gruplara satılabildiğini belirten Demirtaş, bazı ihlallerin aylar sonra ortaya çıktığına dikkati çekti.
Zararlı yazılımların yalnızca şifreleri değil, oturum çerezlerini de ele geçirebildiğini aktaran Demirtaş, bu nedenle şifre değiştirmenin tek başına yeterli olmayabileceğini vurguladı. İki adımlı doğrulamanın açık tutulmasını öneren Demirtaş, kullanıcıların korsan ve kaynağı belirsiz yazılımlardan kaçınması, şüpheli bağlantı ve eklere tıklamaması gerektiğini ifade etti.
Demirtaş ayrıca iş ve kişisel cihazların ayrı tutulmasını, güvenlik yazılımlarının güncel olmasını ve şüpheli durumlarda tüm cihazlardaki açık oturumların kapatılmasını tavsiye etti.